Advertisement
Advertisement
Advertisement
Advertisement
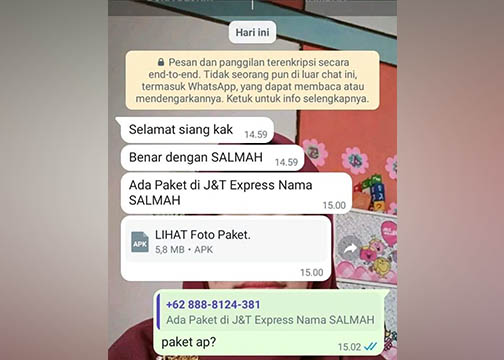
Pesan chat di aplikasi WhatsApp seseorang dengan pihak yang mengatasnama kurir J&T yang akan mengantarkan sebuah paket, belum lama ini beredar di masyarakat.
Penipuan dengan modus tersebut terhitung baru, dikarenakan pelaku dengan sengaja menghubungi korban. Pada pesan itu ada seseorang yang mengaku sebagai kurir paket yang ingin mengantarkan paket pesanan, dan ditambah dengan sebuah file yang membuat korban mengira bahwa itu adalah foto dari paket tersebut.
Namun, jika diperhatikan dengan seksama, file tersebut bukanlah sebuah foto, melainkan sebuah file APK yang berisi virus malware yang menguras isi rekening korban.
Modus penipuan itu sendiri menjadi viral, setelah baru-baru ini di linimasa, seorang pemerhati kejahatan cyberr @evan_neri.tftt membagikan sebuah screenshot yang berisikan sebuah isi percakapan seseorang melalui aplikasi Whatsapp.
Ia juga memberikan sebuah keterangan, guna mengedukasi para pengguna media sosial agar lebih waspada terhadap modus-modus penipuan yang sudah semakin canggih.
“Ini modus kejahatan siber baru. Pelaku pura-pura dari jasa ekspedisi lalu mengirimkan file dengan ekstensi APK. Kalau tidak jeli dan tidak melihat judul file, bakal terkecoh ingin klik dan unduh filenya” ujar Evan dalam cuitannya.
Dalam kasus ini, Evan mengatakan bahwasannya korban sudah terlanjur meng-klik file tersebut. Tanpa mereka sadari, saldo rekening mereka berkurang habis , padahal korban mengaku tidak ada menggunakan saldo tersebut, dan tidak pernah mengisi data-data yang berisikan id dan pin rekening mereka.
“Diduga file yang dikirim oleh pelaku dan diunduh oleh korban tersebut adalah exploit yang berjalan di latar belakang untuk mengambil data korban, seperti aplikasi perbankan yang digunakan oleh korban lalu mengcopy USER ID dan PIN, atau istilah dalam dunia hacking adalah Sniffing” kata Evan
Berdasarkan cerita korban yang melaporkan hal tersebut kepada sang pengamat kejahatan cyberr, mereka mengaku tidak ada aplikasi yang terinstall setelah mengklik file yang dikirimkan tersebut.
Kemungkinan besar file tersebut berisikan malware RAT (Remote Administrator Tool). Jadi cara kerjanya adalah dengan me-remote HP korban dari jarak jauh, lalu beroperasi di balik layar korban.
Advertisement
Advertisement
Artikel Terkait

Advertisement
Berita Terkini
Advertisement
Advertisement